CONTACTEZ-NOUS → +351 936 138 867 appel vers un réseau mobile portugais

PROTECTION ANTI-BOTS ET ABUS DE FILTRES

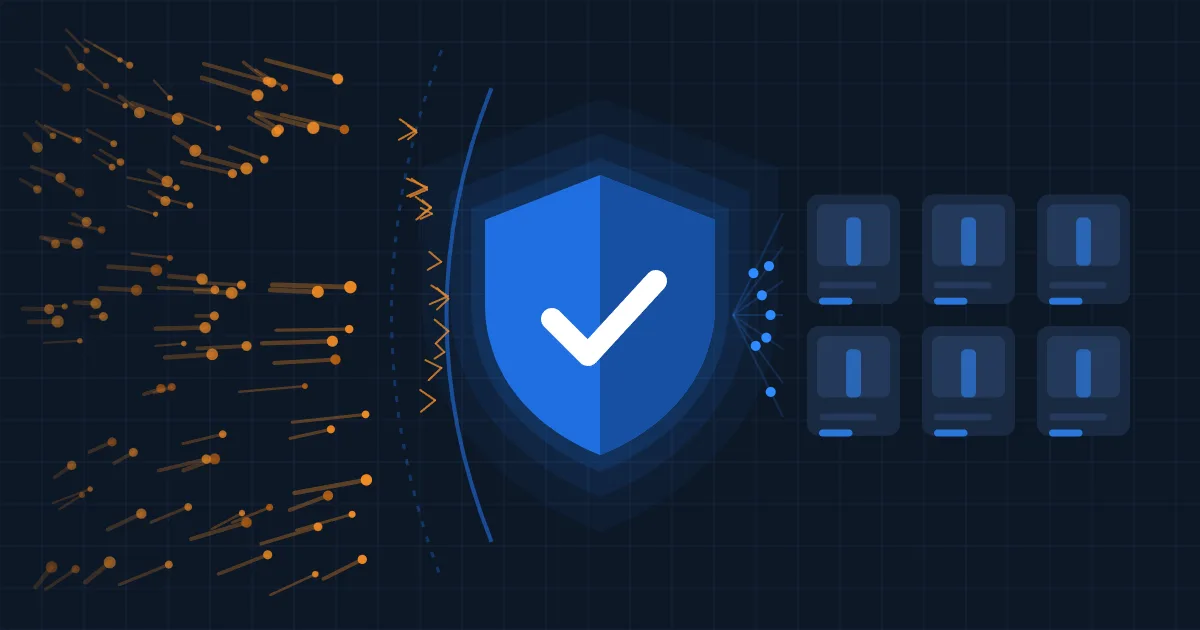
Bloque les bots et les réseaux de proxies qui surchargent votre boutique PrestaShop avec des requêtes sur les filtres produits. Bot Guard s'exécute avant le démarrage de PrestaShop, soumet le trafic suspect à une vérification de navigateur invisible pour vos vrais clients et bloque les attaques en quelques millisecondes, sans solliciter la base de données. Google continue d'indexer normalement et aucune configuration serveur n'est requise.
Protection anti-bots et abus de filtres

Votre boutique est lente sans raison apparente ?

De nombreuses boutiques PrestaShop sont victimes d'un type d'attaque qui échappe aux protections habituelles : des milliers de requêtes vers les filtres produits (?q=Marque-…), chacune provenant d'une adresse IP différente. Chaque combinaison de filtres oblige PrestaShop à exécuter une requête lourde en base de données, qui n'est jamais mise en cache. Résultat : une boutique au ralenti, des erreurs 500 et 504, et un back-office inaccessible.

Les pare-feu, fail2ban et les limites par IP ne suffisent pas : les requêtes proviennent de réseaux de proxies résidentiels, avec une adresse IP différente à chaque requête, et ressemblent à du trafic légitime.

Comment Bot Guard résout le problème

Bot Guard analyse chaque requête avant le démarrage de PrestaShop, avant même la base de données. Il détecte l'abus à partir de ce que fait la requête, et pas seulement de son IP :

  • Les filtres appliqués sur la page d'accueil, qu'aucun client n'utilise, sont bloqués immédiatement.
  • Les filtres avec trop de valeurs ou le même schéma provenant de nombreuses IP reçoivent un défi de vérification.
  • Les attaques réparties sur plusieurs pages déclenchent un disjoncteur qui protège l'ensemble de la boutique pendant toute la durée de l'attaque.

Le défi consiste en une vérification de navigateur à la manière de Cloudflare : le navigateur du visiteur résout un petit calcul en moins d'une seconde, puis accède directement à la page demandée. La plupart des bots n'essaient même pas, et ceux qui insistent sont bloqués.

Vos clients et Google n'y voient que du feu

  • Les vrais clients naviguent, filtrent et achètent sans jamais voir de défi.
  • Googlebot, Bingbot et Applebot authentiques sont vérifiés par DNS et passent toujours. Ceux qui les imitent sont bloqués.
  • Les retours de paiement, webhooks, cron, webservice et l'Admin API de PrestaShop 9 bénéficient d'exceptions automatiques.

Tableau de bord complet dans le back-office

  • État de la boutique en temps réel : aucune activité, activité suspecte ou attaque en cours.
  • Graphiques des 60 dernières minutes et des dernières 24 heures, motifs de chaque blocage, réseaux les plus actifs et journal des événements.
  • Alerte par e-mail lorsque la boutique est sous attaque, avec un nombre maximum d'e-mails par heure.
  • Listes blanche et noire (IP et CIDR), règles ajustables et export CSV.
  • Mode Journalisation seule, pour visualiser ce qui serait bloqué avant d'activer la protection.

Installation immédiate, protection immédiate

Le module s'installe comme n'importe quel autre et s'active automatiquement. Aucune modification de la configuration serveur n'est nécessaire, il fonctionne sur tout hébergement (PHP-FPM ou CGI) et, en cas de désinstallation, laisse la boutique exactement dans l'état où elle était.

Compatibilité : PrestaShop 1.7.6 à 9.x, PHP 7.2 à 8.4, boutiques multilingues, multiboutiques et boutiques installées dans un sous-dossier.
Caractéristiques

  • S'exécute avant le démarrage de PrestaShop, sans solliciter la base de données
  • Blocage immédiat des abus de filtres dès la page d'accueil
  • Vérification de navigateur invisible pour les vrais clients
  • Détection des réseaux de proxies résidentiels par analyse de schéma d'URL
  • Disjoncteur global contre les attaques réparties sur plusieurs pages
  • Blocage automatique des IP qui ignorent les défis de vérification
  • Googlebot, Bingbot et Applebot vérifiés par DNS
  • Blocage des faux Googlebot et des scanners (.env, wp-login, xmlrpc)
  • Exceptions automatiques pour les paiements, webhooks, cron et webservice
  • Alerte par e-mail lorsque la boutique est sous attaque
  • Tableau de bord avec état, graphiques, motifs, schémas, IP et événements
  • Listes blanche et noire avec prise en charge du CIDR
  • Mode Enregistrement seul pour tester avant activation
  • Export des événements en CSV
  • Compatible avec Cloudflare (adresse IP réelle du visiteur)
  • Fonctionne en PHP-FPM et CGI, avec ou sans APCu
  • Installation sans configuration serveur
  • PrestaShop 1.7.6 à 9.x et PHP 7.2 à 8.4